
Практика ИИ
Anthropic расширяет CVP: как бизнесу выбирать доступ к ИИ для киберзащиты
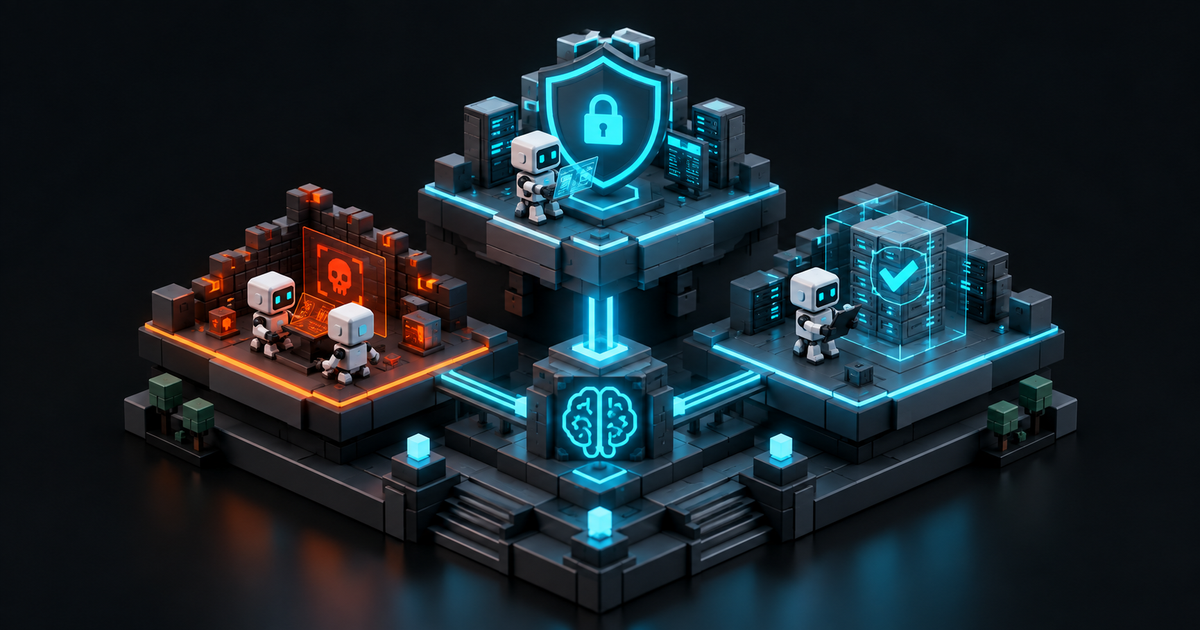
Anthropic объявила о расширении Cyber Verification Program: проверенные специалисты по безопасности смогут получать доступ к продвинутым кибервозможностям моделей с меньшим числом блокировок. Вместо отдельных программ компания формирует единую систему из трёх уровней с разными требованиями к участникам.
Для бизнеса новость означает необходимость сопоставить задачи своей команды с условиями доступа. Ниже отделяем заявленные Anthropic возможности от редакционного сценария применения: программу стоит оценивать через полномочия, обращение с данными и проверку результатов, а не только через мощность модели.
Коротко
- CVP объединяет защитные задачи, разрешённое тестирование атак и специализированные проверки в три уровня доступа.
- Требования к проверке участников и мерам безопасности зависят от характера работ.
- Результаты испытаний Anthropic показывают различия между уровнями, но не гарантируют результат в инфраструктуре заказчика.
- Редакционный подход: сначала определить разрешённый контур и правила работы с данными, затем выбирать доступ.
Что объявлено: три уровня вместо разрозненного доступа
По сообщению Anthropic, каждый уровень включает доступ к наиболее способным моделям компании, включая Claude Opus 5.5, Claude Sonnet 5.5 и Claude Mythos 5.1, а также будущие модели. Различается не только доступный набор действий, но и глубина проверки организации.
Defense Access предназначен для защиты: работы центра мониторинга безопасности, реагирования на инциденты, обратного анализа вредоносного ПО, анализа и подтверждения уязвимостей. Среди потенциальных участников названы корпоративные команды, университеты, некоммерческие организации, операторы критической инфраструктуры, сопровождающие открытого ПО и исследователи с историей раскрытых уязвимостей.
Red Team Access добавляет разрешённое тестирование на проникновение и работу команд, имитирующих противника. Проверять можно только системы, на которые получено разрешение. Сейчас этот уровень предназначен для организаций; индивидуальные исследователи не могут претендовать на него.
Specialized Access предусматривает наименьшее число киберблокировок. Он предназначен для ограниченного круга проверенных организаций, уполномоченных тестировать системы, сбои которых могут угрожать жизни людей или нарушать работу рынков. Anthropic проводит углублённую проверку каждого участника совместно с правительством США.
Компания рассчитывает отвечать на заявки Defense Access в течение нескольких дней, а рассмотрение Red Team Access может занимать несколько недель. Подходящие организации получат Defense Access на время проверки заявки на следующий уровень. Это ориентиры компании, а не гарантированные сроки.
Бизнес-сценарий: начать с работы защитников
Редакционный сценарий — рассмотреть CVP для внутренней команды, которая защищает собственные или обслуживаемые системы. Начать предлагаем с описания конкретной работы: например, анализа найденной уязвимости или поддержки расследования инцидента. Такой подход помогает обсуждать доступ через реальные задачи, а не абстрактную потребность в ИИ.
При этом не всякая задача требует участия в программе. Anthropic прямо указывает, что общедоступные модели сохраняют возможность проверять код, исправлять известные проблемы, искать уязвимости в собственном исходном коде и разбирать предупреждения безопасности. Поэтому сначала стоит проверить, чего именно не хватает текущему доступу.
Если команда проводит разрешённые проверки с позиции атакующего, предлагаем отдельно зафиксировать основания для таких действий и границы тестирования. Переход на Red Team Access следует рассматривать как выбор режима для определённой работы, а не как разрешение испытывать любые доступные системы.
Ограничения и контроль: меньше блокировок не значит отсутствие правил
Anthropic объясняет ограничения двойным назначением кибервозможностей: инструменты поиска и устранения уязвимостей могут использоваться для атак. На уровне Red Team Access сохраняются блокировки действий, способных причинить физический вред или массовые нарушения, включая развёртывание программ-вымогателей и повреждение физических систем.
Для участников предусмотрено хранение данных, необходимое компании для контроля злоупотреблений. Решение EFS, доступность которого Anthropic ожидает позднее осенью, должно позволить подходящим организациям хранить данные в подконтрольной им облачной инфраструктуре. Его будущую доступность нельзя считать уже действующим условием.
До появления EFS предусмотрено исключение: организации, имеющие доступ к Claude Fable 5.1 или Claude Mythos 5.1 с нулевым хранением данных, могут использовать CVP в таком режиме. Редакционная рекомендация — проверить применимость исключения до передачи рабочих материалов.
В испытании CyScenarioBench компания проверяла Claude Opus 5.5 на многоэтапных кибероперациях. Без CVP все задания блокировались с первого запроса. В Defense Access блокировки возникли в 46 из 50 попыток; в Red Team Access блокировок не было, успешно завершились 34 попытки.
Эти результаты относятся к конкретному испытанию наступательных сценариев. Они не доказывают, что защитные задачи будут блокироваться с такой же частотой, и не означают гарантированного успеха разрешённых проверок. Для бизнеса важно различать отсутствие блокировки и корректность выполненной работы.
Anthropic также сообщает минимум о 129 000 подтверждённых уязвимостей, найденных партнёрами Project Glasswing с апреля по июль 2026 года. Компания подчёркивает неполноту данных и различия в обработке находок. Число выявленных проблем нельзя приравнивать к числу исправленных.
Практический чек-лист: что решить до заявки
Ниже — редакционный порядок подготовки, а не дополнительные требования Anthropic. Его цель — связать выбор уровня с ответственностью команды и заранее определить, какие результаты можно использовать в рабочих решениях.
- Описать задачи и отделить защитный анализ от тестирования с позиции атакующего.
- Зафиксировать системы, которые организация вправе проверять, и исключить объекты вне согласованного контура.
- Согласовать допустимые данные, условия их хранения и применимые исключения.
- Назначить ответственных за проверку выводов модели, подтверждение уязвимостей и решение об исправлениях.
- Оценивать полезность по проверенным результатам работы команды, а не по количеству ответов без блокировки.
Главный вывод: расширенный доступ имеет смысл выбирать под документированную работу. CVP меняет условия использования кибервозможностей, но бизнесу по-прежнему необходимо самостоятельно организовать разрешения, контроль данных и проверку результатов.
Источники и границы разбора
- anthropic.comExpanding the Cyber Verification Program
Официальное сообщение компании — фактическая основа новости. Предложенный бизнес-сценарий и контрольные шаги являются редакционным разбором ИИшников.
Сведения об уровнях CVP, моделях, условиях участия и результатах испытаний приведены по официальному сообщению Anthropic «Expanding the Cyber Verification Program». Бизнес-сценарий и практический чек-лист — предложения редакции ИИшники, а не обещания компании.
Проверьте готовность команды
Сопоставьте текущие задачи безопасности с уровнями CVP и обсудите правила работы с данными до подачи заявки.
Обсудить условия доступа